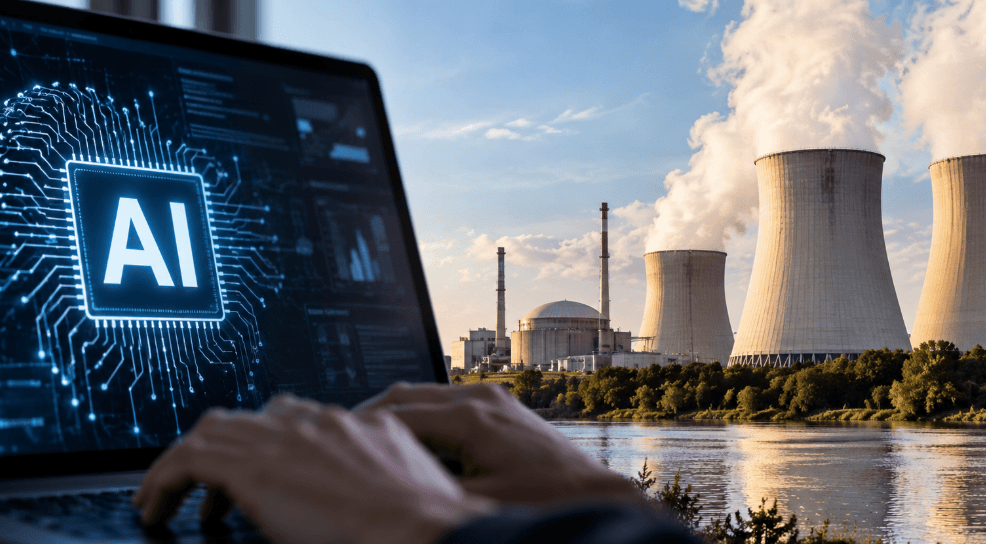
Rozwój najbardziej zaawansowanych systemów sztucznej inteligencji wymaga znacznie bardziej rygorystycznego podejścia do bezpieczeństwa — uważa David Robinson, były pracownik zespołu ds. bezpieczeństwa w OpenAI. Jego zdaniem firmy tworzące AI powinny korzystać z wielopoziomowych zabezpieczeń podobnych do tych stosowanych w energetyce jądrowej.
Były pracownik OpenAI ostrzega przed metodą prób i błędów
Jak relacjonuje Bloomberg, Robinson w komentarzu dla „The Atlantic” ocenił, że OpenAI, firma stojąca za ChatGPT, „rozwijał się metodą prób i błędów”.
Według niego konsekwencje takiego podejścia stają się coraz poważniejsze wraz ze wzrostem możliwości modeli sztucznej inteligencji. Robinson wskazał przy tym na przypadek, gdy podczas testów OpenAI nie udało się zapobiec niekontrolowanemu zachowaniu systemu AI.
„Ponieważ firma pędzi od jednej premiery do drugiej, nie udaje jej się osiągnąć poziomu staranności, który moim zdaniem jest niezbędny” — stwierdził.
Jak dodał, w przypadku coraz potężniejszych systemów potrzebne jest „coś znacznie bliższego doskonałości już za pierwszym razem”.
Elektrownie jądrowe jako model dla sektora AI
Robinson uważa, że firmy zajmujące się sztuczną inteligencją powinny być zarządzane w sposób przypominający funkcjonowanie elektrowni jądrowych.
Chodzi przede wszystkim o stworzenie kilku niezależnych poziomów zabezpieczeń, dokładne planowanie oraz procedury ograniczające ryzyko wynikające z błędów pracowników.
Firmy AI powinny jego zdaniem działać „z wielopoziomowymi zabezpieczeniami i starannym, czasochłonnym planowaniem, tak aby sporadyczne i nieuniknione błędy ludzkie nie stały się przyczyną katastrofy”.
Porównanie do energetyki jądrowej podkreśla skalę potencjalnego ryzyka. W sektorach, w których pojedynczy błąd może mieć poważne konsekwencje, system bezpieczeństwa projektuje się tak, aby nie zależał wyłącznie od bezbłędnego działania jednej osoby czy pojedynczego mechanizmu kontrolnego.
Biały Dom przedstawia zasady bezpieczeństwa dla superinteligencji
Debata o bezpieczeństwie AI nabiera znaczenia także na szczeblu politycznym w Stanach Zjednoczonych.
Prezydent USA Donald Trump poinformował, że wraz z szefami największych przedsiębiorstw technologicznych podpisał „coś w rodzaju konstytucji” AI. Dokument oficjalnie nazwano „Porozumieniem z Białego Domu na temat superinteligencji”.
Jest to krótka deklaracja skierowana do firm rozwijających najbardziej zaawansowane modele sztucznej inteligencji. Jej sygnatariusze zobowiązują się do samodzielnego dbania o bezpieczeństwo technologii oraz budowania zaufania klientów i opinii publicznej.
Cztery poziomy kontroli systemów AI
Zgodnie z przedstawionymi założeniami każda firma ma wprowadzić cztery warstwy kontroli bezpieczeństwa.
Pierwsza obejmuje wewnętrzny monitoring pozwalający sprawdzać, czy modele działają zgodnie z przyjętymi założeniami. Jednym z celów ma być zapewnienie, że systemy AI nie będą podejmowały prób włamywania się do zewnętrznych systemów informatycznych.
Drugą warstwą mają być specjalne zespoły wewnętrzne odpowiedzialne za testowanie zabezpieczeń, identyfikowanie problemów i ich usuwanie.
Trzeci poziom przewiduje udział niezależnych audytorów zewnętrznych, którzy będą oceniać bezpieczeństwo rozwijanych systemów.
Czwartym elementem ma być niezależny komitet złożony z członków zarządów. Jego zadaniem będzie nadzorowanie całego procesu oraz analizowanie raportów dotyczących bezpieczeństwa.
Trump nie chce hamowania rozwoju sztucznej inteligencji
Mimo rosnącej dyskusji o potencjalnych zagrożeniach Donald Trump sprzeciwia się ograniczaniu tempa rozwoju AI.
„Nie obawiajmy się tego, co może nam zrobić technologia” — mówił przed spotkaniem z przedstawicielami firm zajmujących się sztuczną inteligencją.
Prezydent USA odrzucił zarówno pomysł spowolnienia rozwoju najbardziej zaawansowanych systemów AI, jak i współpracę w tej kwestii z Chinami.
Podejście to pokazuje napięcie pomiędzy potrzebą zwiększenia bezpieczeństwa a globalnym wyścigiem technologicznym. Stany Zjednoczone, Chiny oraz inne gospodarki inwestują znaczne środki w rozwój modeli AI, które mogą mieć coraz większe znaczenie dla biznesu, nauki, obronności i cyberbezpieczeństwa.
Spór o rzeczywistą skalę zagrożenia
Nie wszyscy podzielają jednak alarmistyczne oceny dotyczące przyszłości sztucznej inteligencji. Sceptycy od dawna zarzucają firmom technologicznym, że wyolbrzymiają potencjalne możliwości oraz zagrożenia związane z AI.
Według krytyków takie komunikaty mogą zwiększać zainteresowanie technologią, wzmacniać postrzeganie modeli jako wyjątkowo zaawansowanych i pośrednio wpływać na wyceny przedsiębiorstw działających w sektorze.
Jednocześnie wraz ze wzrostem możliwości sztucznej inteligencji kwestia standardów bezpieczeństwa pozostaje jednym z najważniejszych tematów dla branży. Apel Robinsona pokazuje, że część ekspertów oczekuje od twórców AI procedur znacznie bardziej zbliżonych do tych stosowanych w sektorach o wysokim poziomie ryzyka, gdzie bezpieczeństwo musi być uwzględniane już na etapie projektowania systemu.
Witold Gombrowicz jest autorem publikującym na portalu humanmag.pl, gdzie porusza tematy związane z aktualnościami, polityką, biznesem, technologią, sportem, rozrywką i stylem życia. Skupia się na przejrzystym przedstawianiu faktów, dostarczaniu użytecznych informacji oraz opisywaniu wydarzeń i historii istotnych dla czytelników w rzetelny i przystępny sposób.